Cisco-ն շտկել է VPN-ի խոցելիությունը, որն, իր խոսքով, օգտագործվել է հարձակվողների կողմից
Cisco-ի խոսքով՝ հարձակվողները կարող են ստիպել խոցելի միջցանցային էկրաններին վերագործարկվել՝ առանց համակարգ հաջողությամբ մուտք գործելու։ Թարմացումներն ու կազմաձևման ժամանակավոր փոփոխությունները թույլ են տալիս համակարգի կառավարիչներին պաշտպանել հասանելի VPN ծառայությունները։

Այս հոդվածում
Cisco-ն թողարկել է միջցանցային էկրանի CVE-2026-76418 բարձր վտանգավորության խոցելիությունը շտկող թարմացումներ։ Ընկերության խոսքով՝ հարձակվողներն օգտագործել են այն՝ անսպասելի վերագործարկումներ առաջացնելու և ծառայությունն ընդհատելու համար։ Ինտերնետի մշտադիտարկման Shadowserver հարթակը հաշվառում է ինտերնետից հասանելի ավելի քան 51 000 Cisco ASA SSL VPN սարք, սակայն այդ թիվը չի ցույց տալիս խոցելի կամ խոցված համակարգերի քանակը։
Խոցելիությունն առկա է Secure Firewall Adaptive Security Appliance (ASA) և Secure Firewall Threat Defense (FTD) ծրագրերի որոշ կազմաձևումներում։ Այն վերաբերում է հեռահար մուտքի վիրտուալ մասնավոր ցանցի (VPN) ծառայությանը, որն օգտատերերին թույլ է տալիս հեռակա միանալ ցանցին։ Cisco-ն իր անվտանգության ծանուցումը հրապարակել է հոկտեմբերի 28-ին և հայտնել, որ խոցելիության ակտիվ օգտագործման մասին իմացել է 2026-ի հոկտեմբերին, ինչպես գրել է The Hacker News-ը հոկտեմբերի 29-ի հրապարակման մեջ։ Cisco-ն չի հայտնել, թե երբ են սկսվել հարձակումները, որքան տարածված են դրանք կամ ով է դրանց պատասխանատուն։
Խոցելիությունը խոցելիությունների գնահատման ընդհանուր համակարգում (CVSS) ստացել է 8,6 միավոր։ Cisco-ի խոսքով՝ տրամաբանական սխալներ են առաջանում, երբ թունելային խմբի՝ VPN կապի պրոֆիլի համար կազմաձևված է երկրորդային նույնականացում՝ նույնականացման լրացուցիչ ստուգում։ Հարձակվողը կարող է հատուկ ձևավորված հարցում ուղարկել SSL հեռահար մուտքի VPN ծառայությանը և առաջացնել անսպասելի վերագործարկում՝ հանգեցնելով ծառայության մերժման։ VPN հաջող մուտք գործելն անհրաժեշտ չէ։
Shadowserver-ը հաշվառում է ինտերնետից հասանելի ավելի քան 51 000 սարք, որոնք պարտադիր չէ, որ խոցելի լինեն
BleepingComputer-ը հոկտեմբերի 29-ին գրել է, որ Shadowserver-ը հաշվառում է ավելի քան 51 000 Cisco ASA սարք, որոնց SSL VPN ծառայությունները հասանելի են ինտերնետից։ Այդ թվում առանձնացված չեն արդեն պաշտպանված սարքերը կամ խաբուսիկ համակարգերը։
Թիվը ցույց է տալիս ինտերնետից հասանելի սարքերի քանակը, ոչ թե CVE-2026-76418-ի նկատմամբ հաստատված խոցելիությունը կամ հաջողված հարձակումները։ Որոշելու համար՝ արդյոք սարքը խոցելի է, կառավարիչները պետք է ստուգեն ծրագրային տարբերակն ու VPN-ի կազմաձևումը։
Որ դեպքերում է անհրաժեշտ գործել
Cisco-ի խոսքով՝ սարքը խոցելի է միայն այն դեպքում, երբ միաժամանակ առկա են հետևյալ երեք պայմանները․
- Սարքում աշխատում է ASA կամ FTD ծրագրի խոցելի տարբերակ։
- SSL հեռահար մուտքի VPN-ի մուտքի ծառայությունը հասանելի է։
- Համապատասխան թունելային խմբում կազմաձևված է երկրորդային նույնականացում։
Ստուգելու համար, թե արդյոք VPN ծառայությունը միացված է, Cisco-ն կառավարիչներին առաջարկում է գործող կազմաձևում փնտրել webvpn գրառումը, որի տակ առնվազն մեկ ինտերֆեյսի համար պետք է լինի enable <interface_name> հրամանը։ Կառավարիչները պետք է նաև ստուգեն ծրագրային տարբերակը, ծառայության հասանելիությունը և երկրորդային նույնականացման պայմանը։
- Եթե կազմաձևված է
tunnel-group-list enableհրամանը, բոլոր թունելային խմբերում, ներառյալ լռելյայնDefaultWEBVPNGroupխումբը, ստուգեքsecondary-authentication-server-groupպարամետրի առկայությունը։ Պետք է ստուգել նաև մուտքի էջի պրոֆիլների ցանկում չցուցադրվող խմբերը։ - Եթե ցանկի կարգավորումը բացակայում է կամ հեռացվել է, միևնույն է, ստուգեք
DefaultWEBVPNGroupխմբում երկրորդային նույնականացման առկայությունը։ Ցանկն անջատելը չի վերացնում խոցելիության ազդեցությունը, եթե այդ լռելյայն խումբն օգտագործում է երկրորդային նույնականացում։
FTD-ի դեպքում Cisco-ն խորհուրդ է տալիս ստուգել թե՛ գործարկված հեռահար մուտքի VPN քաղաքականությունը, թե՛ դրա արդյունքում սարքում գործող կազմաձևը։ Secure Firewall Management Center (FMC) ծրագրում VPN կարգավորումները գտնվում են Devices > VPN > Remote Access բաժնում։ Secure Firewall Device Manager (FDM) ծրագրում պետք է օգտագործել Remote Access VPN բաժինը։
Cisco-ի ցանկի համաձայն՝ խոցելիությունը չի ազդում Cloud-delivered Firewall, Cloud-delivered Firewall Management Center, Secure Access և Secure Firewall Management Center ծրագրերի վրա։
Շտկված տարբերակներն ըստ ծրագրային ճյուղի
Cisco-ն ներկայացրել է շտկումը ներառող առաջին տարբերակների հետևյալ ցանկը։ Կառավարիչները պետք է ընտրեն իրենց ծրագրային ճյուղին համապատասխան թարմացումը։
| Ծրագրակազմ | Տարբերակի ճյուղ | Առաջին շտկված տարբերակ |
|---|---|---|
| ASA | 9.16 և ավելի վաղ | 9.16.4.104 |
| ASA | 9.18 | 9.18.4.96 |
| ASA | 9.20 | 9.20.4.50 |
| ASA | 9.22 | 9.22.3.200 |
| ASA | 9.23 | 9.23.1.48 |
| ASA | 9.24 | 9.24.1.27 և 9.24.10.1 |
| FTD | 7.0 և ավելի վաղ | 7.0.11 |
| FTD | 7.2 | 7.2.13 |
| FTD | 7.4 | 7.4.9 |
| FTD | 7.6 | 7.6.7 |
| FTD | 7.7 | 7.7.14 |
| FTD | 10.0 | 10.0.3 |
| FTD | 10.1 | 10.1.1 |
Ժամանակավոր մեղմման միջոցներն ու դրանց հետևանքները
Cisco-ն առաջարկում է կազմաձևման երկու ժամանակավոր միջոց՝ կախված նրանից, թե լռելյայն թունելային խումբն օգտագործում է արդյոք երկրորդային նույնականացում․
- Եթե
DefaultWEBVPNGroupխումբը չի օգտագործում երկրորդային նույնականացում, անջատեք թունելային խմբերի ցանկը՝ WebVPN-ի կազմաձևման ռեժիմում մուտքագրելովno tunnel-group-list enableհրամանը։ Օգտատերերն այլևս չեն կարողանա ընտրել կապի պրոֆիլը տրամադրվող ցանկից և պետք է իմանան, թե որ պրոֆիլն օգտագործեն։ - Եթե
DefaultWEBVPNGroupխումբն օգտագործում է երկրորդային նույնականացում, հեռացրեք այն՝ օգտագործելովno secondary-authentication-server-groupհրամանը։ Միայն ցանկն անջատելը բավարար չէ։ Cisco-ն զգուշացնում է, որ երկրորդային նույնականացման հեռացումը նվազեցնում է հեռահար մուտքի VPN-ի անվտանգությունը։
Cisco-ի խոսքով՝ մեղմման միջոցը փորձնական միջավայրում հաջող արդյունք է տվել, սակայն կառավարիչները պետք է այն կիրառելուց առաջ գնահատեն դրա արդյունավետությունն ու հնարավոր ազդեցությունն իրենց համակարգերի գործառույթների, աշխատանքի և անվտանգության վրա։
Կազմաձևման փոփոխությունները ժամանակավոր միջոցներ են և չեն շտկում ծրագրային խոցելիությունը։ Cisco-ն խստորեն խորհուրդ է տալիս անցնել համապատասխան շտկված տարբերակին՝ խոցելիությունը վերացնելու և իր ծանուցման մեջ նկարագրված ազդեցությունից խուսափելու համար։
Ներառված է «Օրը տեխնոլոգիայում» ամփոփագրում՝ 2026 թ․ հոկտեմբերի 29
Լրահոս՝ Տեխնոլոգիա
 Սպառողական տեխնոլոգիաներ
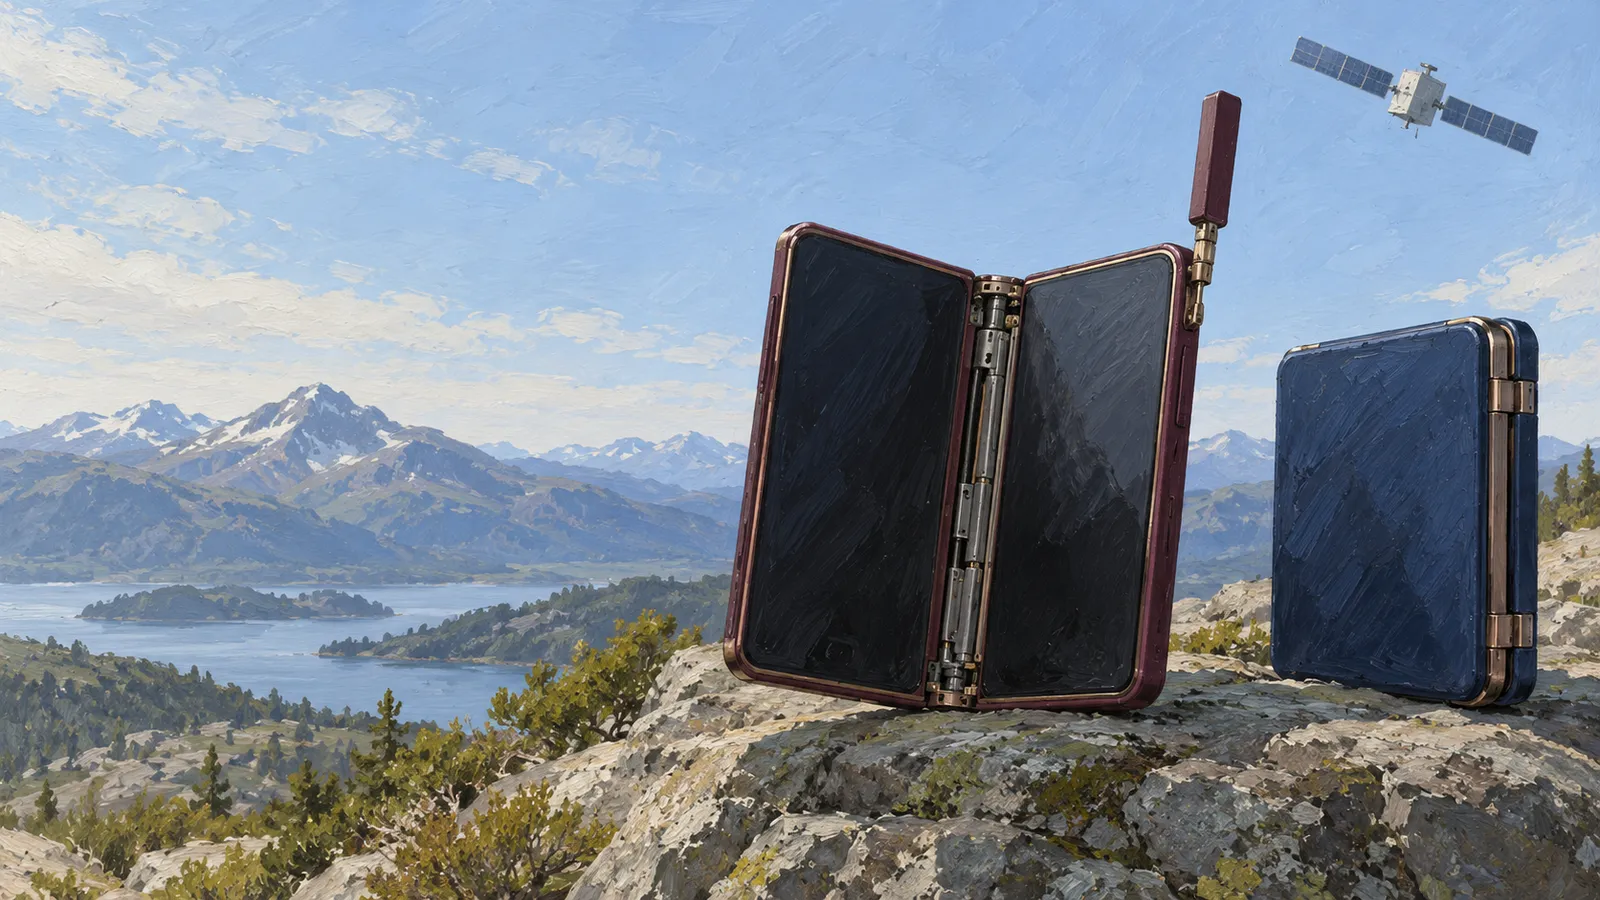
Samsung-ը Չինաստանի համար թողարկել է ծալվող Galaxy W27-ը՝ 18 999 յուանից
W27-ը պահպանել է Galaxy Z Fold 8 Ultra-ի հիմնական սարքավորումները։ Այն հասանելի է մուգ կարմիր կամ մուգ կապույտ գույներով, ոսկեգույն շեշտադրումներով և երկու տարբերակում էլ ունի 16 ԳԲ օպերատիվ հիշողություն։
2 րոպե
 Ընկերություններ
Eutelsat-ը 3,39 միլիարդ եվրո կներդնի Եվրոպայի IRIS² արբանյակային ցանցում
Արբանյակային օպերատորը 2027–2034 թվականների ներդրման դիմաց ակնկալում է օգտվել OneWeb-ի ներկայիս թողունակությունից ավելի քան կրկնակի հզորությունից։ IRIS²-ի առաջին ծառայությունները սպասվում են 2030 թվականից։
3 րոպե
 Սպառողական տեխնոլոգիաներ
Nintendo-ն թողարկել է Zelda-ի 40-ամյակին նվիրված Switch 2-ը՝ $519,99-ով
Սև, ոսկեգույն և կանաչ տարբերակի նախնական պատվերները սպառվել էին սեպտեմբերին։ Թողարկման օրը Nintendo-ի համալրած պաշարները նույնպես արագ սպառվել են։
1 րոպե


Աղբյուրներ
- The Hacker NewsCisco Patches Actively Exploited ASA and FTD VPN Flaw That Can Crash Firewalls
- BleepingComputerNew Cisco firewall zero-day exploited to crash SSL VPN devices
- sec.cloudapps.cisco.comCisco Secure Firewall Adaptive Security Appliance and Secure Firewall Threat Defense Software Remote Access SSL VPN Tunnel Denial of Service Vulnerability