Cisco Talos-ը ներկայացրել է գաղտնագրման բանալիներ հավաքելու համար ստեղծված KeyDrift-ը
Վնասաբեր ծրագրային համալիրը թիրախավորել է Cisco-ի ցանցի կառավարման համակարգերը՝ օգտագործելով փետրվարին շտկված խոցելիությունը։ Cisco-ն օպերատորներին հորդորում է շտկումները տեղադրելուց բացի ստուգել՝ արդյոք համակարգերում պահպանվել են նախկին ներթափանցման հետքեր։

Այս հոդվածում
Cisco Talos-ը 2026 թվականի հոկտեմբերի 28-ին հայտնել է, որ հարձակվողները Cisco Catalyst SD-WAN-ի կրիտիկական խոցելիությունն օգտագործել են KeyDrift-ը տեղադրելու համար։ Այս վնասաբեր ծրագիրը նախատեսված է հավաքելու տարբեր վայրերում տեղակայված ցանցերի միջև երթևեկությունը պաշտպանող բանալիները և պահպանելու թաքնված մուտքը համակարգ։ Բացահայտումները ցանցային օպերատորներին տալիս են ստուգման կոնկրետ նշաններ, այդ թվում՝ արդեն շտկված ծրագրային տարբերակով թարմացված համակարգերի համար։
Cisco-ն CVE-2026-20127 խոցելիության մասին հայտնել և այն շտկել է փետրվարին։ Այդ ժամանակ Talos-ը նկարագրել էր առնվազն 2023 թվականից խոցելիության շահագործման դեպքեր, որոնց հետևում էր UAT-8616 անվամբ։ Հոկտեմբերյան բացահայտումները, որոնց անդրադարձել է The Hacker News-ը, վերաբերում են նախկինում տեղի ունեցած հարձակումներին՝ Talos-ի կողմից UAT-11473 անվամբ հետևվող խմբի մասնակցությամբ։ Talos-ը չի հստակեցրել, թե երբ են տեղի ունեցել այդ հարձակումները։
Խոցելիությունը թույլ է տալիս հեռավար հարձակվողին առանց մուտքի տվյալների շրջանցել նույնականացման ստուգումներն ու ստանալ ադմինիստրատորի արտոնություններ։ Խոցելիությունների գնահատման ընդհանուր համակարգով դրա վտանգավորությունը գնահատվել է 10-ից 10,0 միավոր։ Controller-ում մուտքը կատարվում է լայն արտոնություններ ունեցող ներքին հաշվով, ոչ թե համակարգի լիակատար արտոնություններ ունեցող root հաշվով։ Cisco-ն հայտնել է, որ տեղյակ է խոցելիության շահագործման սահմանափակ դեպքերի մասին։
Talos-ի տվյալներով՝ ինչպես է LittleFilch-ը հավաքում բանալիների նյութը
Cisco-ի ծրագրային կառավարմամբ լայնատարած ցանցը տարբեր վայրերում տեղակայված ցանցերը միացնում է եզրային երթուղիչների միջոցով։ Բանալիների փոխանակման ավանդական եղանակի դեպքում յուրաքանչյուր երթուղիչ պարբերաբար իր երթևեկության համար ստեղծում է AES գաղտնագրման բանալի և ուղարկում Controller-ին, որն այն բաշխում է մյուս երթուղիչներին։ Controller-ի vdaemon գործընթացը սպասարկում է այդ բանալիները փոխանցող գաղտնագրված կառավարման կապերը։
Talos-ը պարզել է, որ KeyDrift-ի LittleFilch բաղադրիչը որսում է vdaemon-ի ներսում գործող SSL_read ֆունկցիան, ինչը թույլ է տալիս զննել կառավարման հաղորդագրությունները վերծանումից հետո։ Եզրային երթուղիչների նախապես սահմանված ցանկի համար LittleFilch-ը կորզում է հանրային կամ տրանսպորտային IP հասցեները, ներքին համակարգային IP հասցեներն ու 32 բայթանոց դաշտը։ Talos-ի գնահատմամբ՝ այդ դաշտը պարունակում է երթուղիչների միջև երթևեկությունը գաղտնագրելու համար օգտագործվող AES-256 IPsec բանալու նյութը։
LittleFilch-ը հավաքած գրառումները գաղտնագրում է RSA-ով և պահում /var/tmp/vdaemon.bin ֆայլում։ Այն կարող է գաղտնագրված գրառումներն ուղարկել UDP-ով՝ DTLS 1.2-ի գաղտնագրված հավելվածային երթևեկությանը նման ձևաչափով։ Տեղական և հեռավոր ցանցային հասցեներն ու պորտերը կարդում է /var/tmp/vdaemon.conf ֆայլից, ապա ջնջում այն։ Talos-ը չի կարողացել վերականգնել կազմաձևման ֆայլը և չի պարզել՝ արդյոք հավաքված բանալիները փոխանցվել են։
Ինչ կարող են փնտրել օպերատորները
KeyDrift-ը գործարկվում է փոփոխված runit սցենարների միջոցով, որոնք միացնում են սարքի ծառայությունները։ Տեղակայման դեպքերից մեկում SSH ծառայության գործարկիչն օրինական սերվերից առաջ միացնում է conf_sshd-ն։ Այդ սցենարը կազմում է vdaemon գործընթացների նույնացուցիչների ցանկը, իսկ rsshd-ն PolyFlame-ը ներմուծում է այդ գործընթացների մեջ։ Ներթափանցված Validator-ում կեղծ aaamgr ծառայությունը գործարկում է aaamgrd բեռնիչը, որն ապագաղտնագրում և գործարկում է PolyFlame-ը։ Cisco-ի օրինական aaamgr-ը Python փաթեթ է և սովորաբար կոմպիլացված ծառայություն չէ։
Talos-ի խոսքով՝ PolyFlame-ն աշխատում է հիշողության մեջ և կարող է կատարել հրամաններ, կարդալ ու գրել ֆայլեր կամ հրամաններ փոխանցել հարձակվողի վերահսկողության տակ գտնվող սերվերի և այլ համակարգիչների միջև։ Դրա թաքնված մուտքի բաղադրիչն ինտերակտիվ հրամանային միջավայր չի տրամադրում։ Այն հրահանգներ է ընդունում SD-WAN կառավարման երթևեկության միջոցով․ ուսումնասիրված նմուշներում արտաքին սերվերի հաստատուն հասցե չի եղել։ Talos-ը նաև դիտարկել է հրամաններ, որոնք գոյություն ունեցող ֆայլերի ժամանակային նշումներն ու թույլտվությունները պատճենում էին հարձակվողի ֆայլերի վրա, ինչը կարող է վնասաբեր ֆայլերը պակաս նկատելի դարձնել։
| Ուղի կամ ֆայլի անուն | Դեր |
|---|---|
run գործարկիչը՝ etc/sv/sshd/ պանակում | Փոփոխվել է՝ conf_sshd-ն SSH սերվերից առաջ գործարկելու համար |
/etc/sv/aaamgr/; aaamgrd | Կեղծ ծառայության պանակ և փաթեթավորված PolyFlame բեռնիչ |
conf_sshd; rsshd | Բեռնիչի սցենար և գործընթացի մեջ ներմուծող գործիք |
libdssl.so; libcommon.so | Համապատասխանաբար՝ PolyFlame և LittleFilch մոդուլներ |
/tmp/system-vdaemon | vdaemon գործընթացների նույնացուցիչների ցանկ |
/var/tmp/vdaemon.bin | Հավաքված տվյալների գաղտնագրված գրառումներ |
/var/tmp/vdaemon.conf | Փոխանցման կարգավորումներ, որոնք կարդալուց հետո ջնջվում են |
Talos-ը հոկտեմբերի 28-ին հրապարակել է KeyDrift-ի հայտնաբերման 67387–67416 կանոնները Snort 2-ի և 7:44–7:73 կանոնները Snort 3-ի համար։ Արդեն գոյություն ունեցող 65938 և 65958 կանոնները վերաբերում են բուն խոցելիությանը։ Հոկտեմբերյան թարմացման մեջ Snort 2-ի կանոնները լռելյայն անջատված են, ուստի Subscriber կանոնների օգտատերերը պետք է միացնեն դրանք։
Talos-ը գնահատել է ենթակառուցվածքների համընկնումը՝ առանց խմբերը նույնացնելու
Talos-ի խոսքով՝ UAT-11473-ը թիրախավորել է տիեզերական և արբանյակային ծառայությունները, պաշտպանական ու օդատիեզերական տեխնոլոգիաները և քաղաքականության հետազոտությունները։ Talos-ը բարձր վստահությամբ գնահատում է, որ UAT-11473-ի գործունեության ենթակառուցվածքը զգալիորեն համընկնում է Silent Train-ի հետ։ Դա ներթափանցված գրասենյակային, տնային և ցանցին միացված սարքերի ցանց է, որը, Lumen-ի խոսքով, Volt Typhoon-ն օգտագործել է իր գործունեությունը թաքցնելու համար։
Talos-ը չի նույնացրել UAT-11473-ը Volt Typhoon-ի հետ և չի բացատրել դրա կապը UAT-8616-ի հետ։ Բացի այդ՝ Lumen-ը հոկտեմբերի 28-ին հայտնել է, որ Volt Typhoon-ը մինչև 2025 թվականի վերջը շահագործել է CVE-2026-20127 խոցելիությունը և շարունակել դա անել նաև փետրվարին Cisco-ի հրապարակումից հետո։ Lumen-ն այդ գործունեությունը չի կապել KeyDrift-ի հետ։
Շտկել խոցելիությունը և գնահատել նախկին ներթափանցումը
Խոցելիությունը վերաբերում է Controller, Manager և Validator համակարգերին, որոնք նախկինում կոչվում էին vSmart, vManage և vBond՝ անկախ դրանց կազմաձևումից։ Այն ազդում է թե՛ տեղում տեղակայված, թե՛ Cisco-ի կողմից հոսթինգի ենթարկված համակարգերի վրա, այդ թվում՝ Cisco Managed և FedRAMP միջավայրերում։ Cisco-ն հունիսի 16-ին Validator-ն ավելացրել է անվտանգության ծանուցման մեջ։
| Տեղադրված տարբերակ | Շտկված տարբերակ |
|---|---|
| 20.3, 20.6, 20.9 | 20.9.8.2 |
| 20.10, 20.11 և 20.12-ից մինչև 20.12.5 | 20.12.5.3 |
| 20.12.6 | 20.12.6.1 |
| 20.13, 20.14, 20.15.x | 20.15.4.2 |
| 20.16, 20.17, 20.18.x | 20.18.2.1 |
The Hacker News-ը, սակայն, 20.11 տարբերակների շարքի համար նշում է 20.12.6.1-ը։ 20.9-ից վաղ տարբերակների, ինչպես նաև 20.11, 20.13, 20.14 և 20.16 շարքերի ծրագրային սպասարկումն ավարտվել է, և անհրաժեշտ է անցնել շտկված տարբերակների։
Cisco-ի խոսքով՝ խոցելիությունը շրջանցող լուծում չկա։ Մինչև թարմացումը տեղում տեղակայված համակարգերի օպերատորները կարող են 22 և 830 պորտերի հասանելիությունը սահմանափակել՝ թույլատրելով միայն հայտնի կարգավորիչներին և այլ հայտնի համակարգերին։ Cisco-ն հայտնել է, որ սա աշխատել է փորձնական միջավայրում, սակայն հաճախորդներին խնդրում է ստուգել դրա արդյունավետությունն իրենց ցանցերում։ Հոսթինգի ենթարկված կարգավորիչներն արդեն լռելյայն արգելափակում են արտաքին մուտքն այդ պորտերով․ այդ ծառայությունների հաճախորդները, այնուամենայնիվ, պետք է վերանայեն կառավարման թույլատրված մուտքային կապերի կանոնները և պահպանեն միայն անհրաժեշտ ցանցային տիրույթները։ Այս կանոնները վերաբերում են միայն կառավարման մուտքին և չեն կիրառվում եզրային երթուղիչների նկատմամբ։
Ո՛չ պորտերի սահմանափակումը, ո՛չ էլ թարմացումը չպետք է համարել ապացույց, որ համակարգ նախկին ներթափանցման հետևանքները վերացվել են։ Cisco-ն զգուշացնում է, որ նախկին ներթափանցման հետևանքները կարող են պահպանվել շտկումները տեղադրելուց հետո։ Ընկերության ուղեցույցում չի հստակեցվում՝ արդյոք թարմացումը հեռացնում է KeyDrift-ը և արդյոք հնարավոր բացահայտված բանալիները պետք է փոխարինվեն։
Cisco-ն առաջարկում է տեխնիկական աջակցության կենտրոն (TAC) դիմելուց առաջ request admin-tech հրամանով ախտորոշիչ փաթեթներ հավաքել յուրաքանչյուր Controller-ից, Manager-ից և Validator-ից։ Պետք է ընտրել Log և Tech տարբերակները․ Core-ը պարտադիր չէ։ Controller-ների փաթեթները պետք է հավաքել հերթով, ապա բոլոր փաթեթները վերբեռնել գնահատման համար։ Cisco-ն նաև խորհուրդ է տալիս Check Bug Applicability գործառույթով կառավարման բաղադրիչների փաթեթները կրկին ստուգել CSCws52722 սխալի առնչությամբ, այդ թվում՝ ավելի վաղ թարմացումից հետո։
Նախնական ստուգումների շրջանակում պետք է /var/log/auth.log ֆայլում փնտրել անսպասելի հասցեներից «Accepted publickey for vmanage-admin» գրառումները, իսկ կարգավորիչների համակարգային մատյաններում՝ անծանոթ կապակից սարքերը։ Ադմինիստրատորները պետք է հասցեները համեմատեն իրենց ենթակառուցվածքի հետ և կասկածելի գրառումները, ժամանակային նշումները, հասցեներն ու կապակից սարքերի մանրամասներն ուղարկեն TAC-ին։
Cisco-ն հաճախորդներին առաջարկում է շտկման քայլերից առաջ սպասել TAC-ի գնահատմանը։ Եթե TAC-ը ներթափանցման նշաններ չի գտնում, հաճախորդները պետք է կառավարման բոլոր բաղադրիչները թարմացնեն մինչև շտկված ծրագրային տարբերակը։ Եթե նշաններ կան, նրանք պետք է հետևեն TAC-ի և Cisco-ի անվտանգության արձագանքման թիմի տրամադրած՝ տվյալ միջավայրին համապատասխան գործընթացին։ Talos-ը ևս հորդորում է չարտոնված գործունեություն հայտնաբերած կազմակերպություններին գործարկել միջադեպին արձագանքման գործընթացը։
Ներառված է «Օրը տեխնոլոգիայում» ամփոփագրում՝ 2026 թ․ հոկտեմբերի 29
Լրահոս՝ Տեխնոլոգիա
 Սպառողական տեխնոլոգիաներ
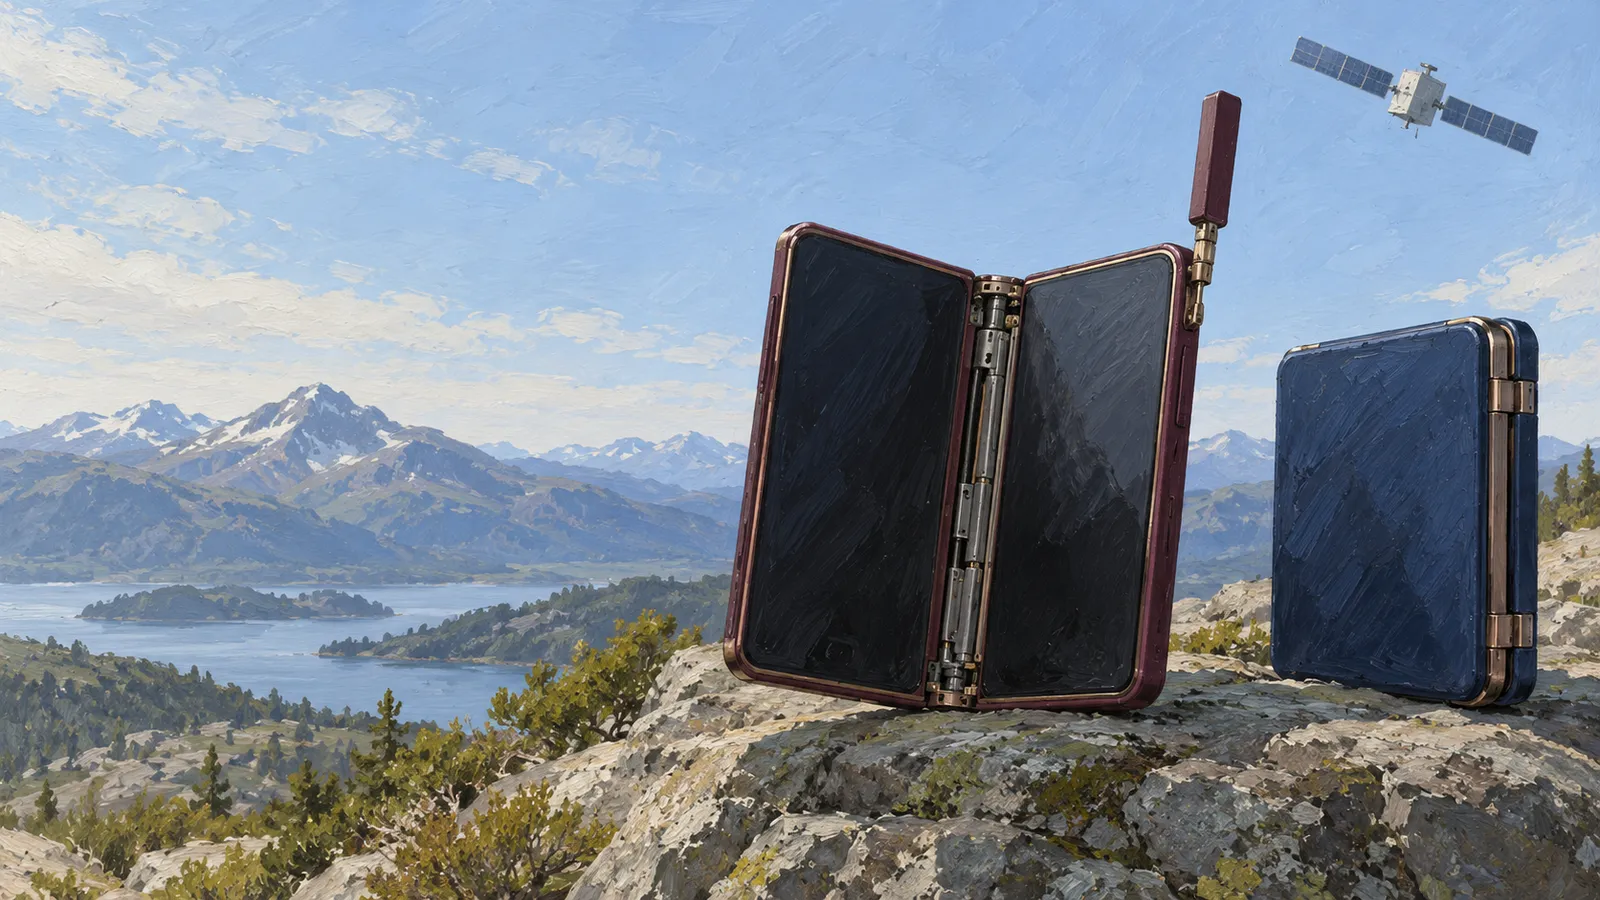
Samsung-ը Չինաստանի համար թողարկել է ծալվող Galaxy W27-ը՝ 18 999 յուանից
W27-ը պահպանել է Galaxy Z Fold 8 Ultra-ի հիմնական սարքավորումները։ Այն հասանելի է մուգ կարմիր կամ մուգ կապույտ գույներով, ոսկեգույն շեշտադրումներով և երկու տարբերակում էլ ունի 16 ԳԲ օպերատիվ հիշողություն։
2 րոպե
 Ընկերություններ
Eutelsat-ը 3,39 միլիարդ եվրո կներդնի Եվրոպայի IRIS² արբանյակային ցանցում
Արբանյակային օպերատորը 2027–2034 թվականների ներդրման դիմաց ակնկալում է օգտվել OneWeb-ի ներկայիս թողունակությունից ավելի քան կրկնակի հզորությունից։ IRIS²-ի առաջին ծառայությունները սպասվում են 2030 թվականից։
3 րոպե
 Սպառողական տեխնոլոգիաներ
Nintendo-ն թողարկել է Zelda-ի 40-ամյակին նվիրված Switch 2-ը՝ $519,99-ով
Սև, ոսկեգույն և կանաչ տարբերակի նախնական պատվերները սպառվել էին սեպտեմբերին։ Թողարկման օրը Nintendo-ի համալրած պաշարները նույնպես արագ սպառվել են։
1 րոպե


