
Հարձակվողները Zimbra-ի առնվազն մեկ փոստային սերվերում ստացել են root հասանելիություն
Microsoft-ը հայտնել է մինչև խոցելիության հրապարակումը կատարված փորձարկումների և վստահելի կապերով հարևան սերվերներ հասնելու ուղիների մասին։ Միայն շտկման տեղադրումը կարող է չդադարեցնել արդեն տեղի ունեցած ներթափանցումը։
Zimbra Collaboration Suite-ի կրիտիկական խոցելիությունը շահագործող հարձակվողներն առնվազն մեկ փոստային սերվերի նկատմամբ ստացել են ադմինիստրատորի լիակատար վերահսկողություն՝ ըստ Microsoft-ի հետաքննության մասին The Register-ի հոկտեմբերի 1-ի հրապարակման։ Որոշ դեպքերում առկա վստահելի կապերը հարձակվողներին ուղի են տվել դեպի հարևան սերվերներ։ Microsoft-ը նաև հայտնել է, որ հարձակվողները հասանելիություն են ստացել նամակներին, հավաքել նույնականացման տվյալներ և տեղադրել հեռավար հասանելիությունը պահպանելու գործիքներ։
CVE-2026-73570 նույնացուցիչով խոցելիությունը թույլ է տալիս մուտքի տվյալներ չունեցող հարձակվողին հատուկ պատրաստված էլեկտրոնային նամակի միջոցով գործարկել օպերացիոն համակարգի հրամաններ։ Դրա համար անհրաժեշտ է, որ տեղադրված լինի ոչ պարտադիր zimbra-snmp փաթեթը, և միացված լինեն ցանցի կառավարման պարզ արձանագրության (SNMP) ծանուցումները։ Հրամանները գործարկվում են Zimbra ծառայության հաշվի իրավունքներով․ դա ինքնաբերաբար չի նշանակում սերվերի նկատմամբ լիակատար վերահսկողություն։
Zimbra-ն սպասարկող Synacor-ը խոցելիությունը շտկել է հուլիսի 20-ին՝ 10.1.20 տարբերակում, սակայն դրա մասին հրապարակայնորեն հայտնել է օգոստոսի 13-ին։ Հուլիսի 28-ից օգոստոսի 7-ն ընկած ժամանակահատվածում Microsoft-ը հայտնաբերել է խոցելիությունը փորձարկող երկու տարբեր սկանավորման գործիք․ շտկումն արդեն հասանելի էր, բայց խոցելիության մասին դեռ հրապարակայնորեն չէր հայտարարվել։
Microsoft-ի տվյալներով՝ սկզբնական փորձարկումներով ստուգվել է՝ արդյոք հնարավոր է հրամաններ գործարկել խոցելի սերվերների վրա։ Հետագայում հարձակվողները տեղադրել են վնասաբեր ծրագրեր, այդ թվում՝ web shell-եր՝ գործիքներ, որոնց միջոցով կարող են հեռավար հրամաններ ուղարկել սերվերին։ Microsoft-ը նկատել է ավելի լայն իրավունքներ ստանալու փորձեր, հեռավար հասանելիությունը պահպանելու գործիքներ, ինչպես նաև նամակների պահուստային պատճեններ ստեղծելու և նույնականացման տվյալներ հավաքելու հրամաններ։ Տուժած կազմակերպությունները տարբեր ոլորտներից և աշխարհագրական տարածքներից էին։
The Register-ը հայտնել է, որ հարձակվողներն առնվազն մեկ կոտրված համակարգում ստացել են root հասանելիություն՝ ադմինիստրատորի ամենաբարձր իրավունքները, ապա ապահովել այդ իրավունքներով առանց գաղտնաբառի հրամանների շարունակական գործարկումը։ Microsoft-ի հետաքննությունը նաև պարզել է, որ հարձակվողները հայտնաբերել են Zimbra-ի այլ փոստային սերվերներ և փնտրել դրանց միջև վստահելի կապեր։ Որոշ դեպքերում սերվերներին հեռավար հասանելիություն ապահովող Secure Shell (SSH) արձանագրության համար առկա վստահելի կապերը հարձակվողներին ուղի են տվել դեպի հարևան սերվերներ։
Ըստ The Register-ի՝ մի միջադեպում հարձակվողները փոստարկղերի վերջին պահուստային պատճենները միավորել են արխիվում և փորձել այն վերբեռնել Microsoft-ի ամպային պահոցների ծառայություն՝ Azure Blob Storage։ Microsoft-ը չի կարողացել հաստատել՝ արդյոք այդ փոխանցումը հաջողվել է։ Ընկերությունը չի ներկայացրել հարձակվողների ինքնությունը կամ դրդապատճառները բացահայտող մանրամասներ։
Առանձին հաղորդմամբ՝ Shadowserver Foundation-ը հայտնել է, որ իր սկանավորումների ընթացքում հայտնաբերել է Zimbra-ի 274 կոտրված տեղակայում։ Ըստ Ars Technica-ի՝ Shadowserver-ն ընդհանուր առմամբ հետևում էր մոտ 10 000 տեղակայման․ այդ ավելի մեծ թիվը կոտրված համակարգերի քանակը չէր։
Վերլուծություն
Ադմինիստրատորները պետք է համոզվեն, որ օգտագործում են Zimbra Collaboration Suite-ի 10.1.20 կամ ավելի նոր տարբերակը։ Թարմացումը վերացնում է խոցելիությունը, իսկ ավելի վաղ տեղի ունեցած ներթափանցման ստուգումն առանձին խնդիր է լուծում․ Microsoft-ը նկատել է, որ հարձակվողները տեղադրում են հեռավար հասանելիությունը պահպանելու համար նախատեսված գործիքներ։
Կրելի կենտրոնական հանգույցը համակարգում է փոքր սենսորների և նյարդային խթանիչների աշխատանքը՝ առանց ռադիոկապի։ Առնետների վրա փորձերը ցույց են տալիս, որ գաղափարն աշխատում է, բայց մարդկանց համար անվտանգությունն ու բուժական օգուտները դեռ չեն ստուգվել։
4 րոպե
ԱՄՆ կիբերանվտանգության գործակալության հրահանգը դաշնային քաղաքացիական գործակալությունների համար սահմանում է խոցելիությունների շտկման առաջնահերթություններ՝ ըստ ռիսկի։ Մյուս կազմակերպություններին այն հորդորում է շտկել ցանկում ընդգրկված խոցելիությունները, բայց նույն պարտավորությունները նրանց վրա չի դնում։
4 րոպե
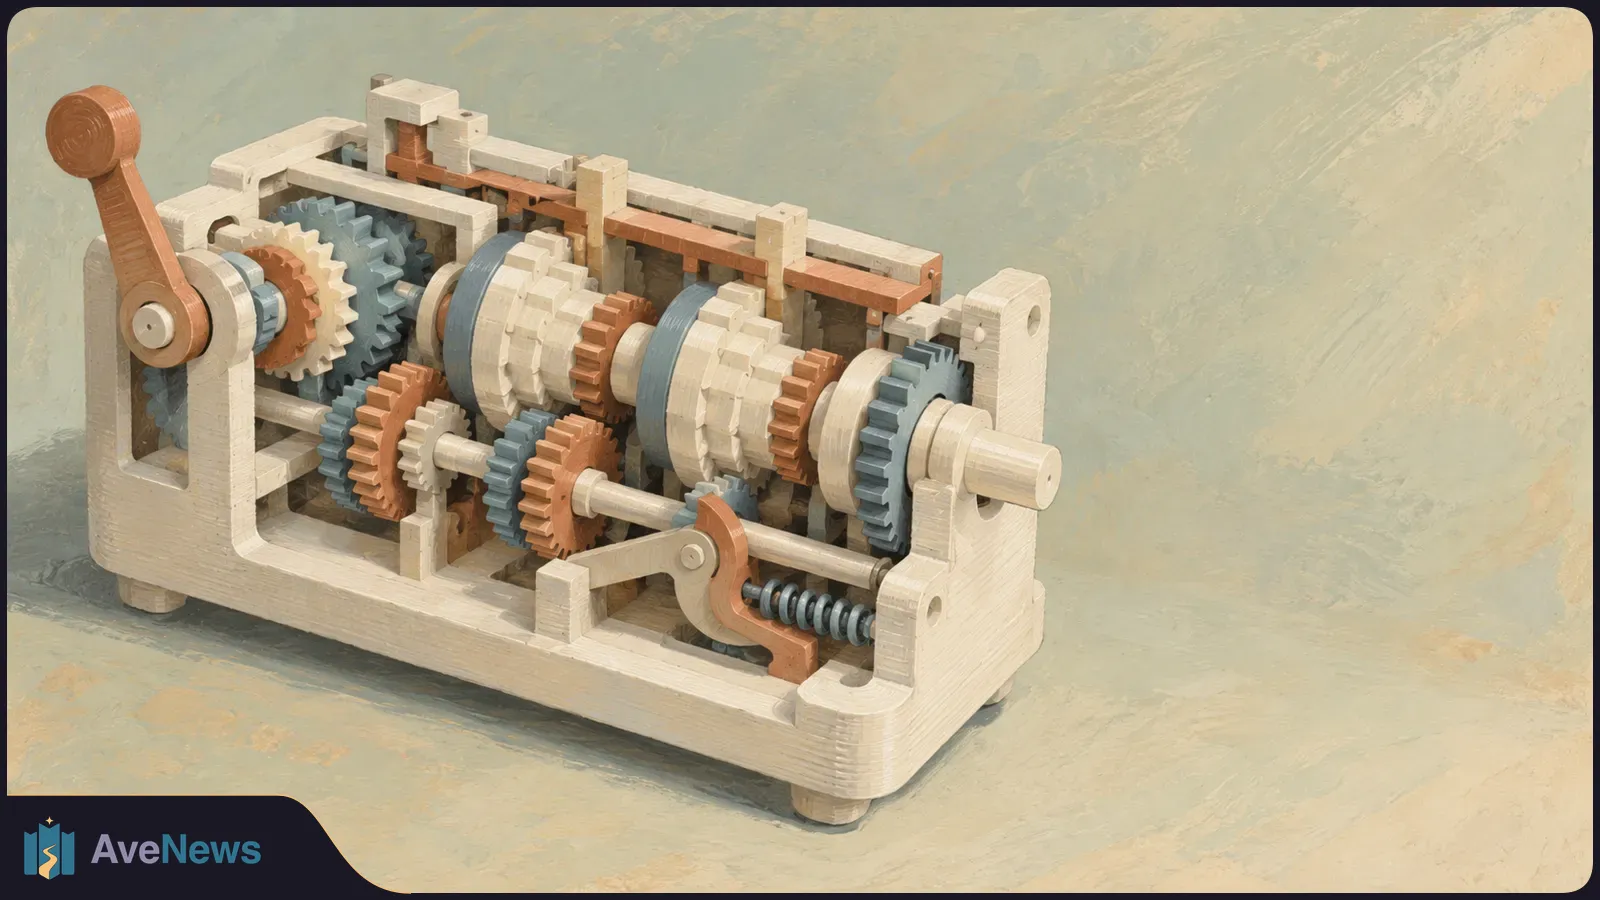
Ափի չափ այս պլաստիկ սարքը թվաբանական գործողություններ է կատարում աստիճանավոր թմբուկների միջոցով։ Ըստ The Register-ի՝ փոքր ատամնանիվների հուսալի աշխատանքն ապահովելու համար պահանջվել է նախագծի մոտ 100 վերամշակում։
2 րոպե

